
Dienstleistungen · Datenschutz
Datenschutz.
Die behördlichen, betrieblichen und kirchlichen Datenschutzbeauftragten der BfbA sind vom TÜV Rheinland zertifiziert und stehen Unternehmen, KMUs, Behörden und kirchlichen Einrichtungen regional in Berlin und Brandenburg zur Seite – nach DSGVO, BDSG, Landes- und kirchlichem Datenschutzrecht.
TÜV-zertifiziert
Leistungen im Datenschutz.
Die behördlichen, betrieblichen und kirchlichen Datenschutzbeauftragten der BfbA sind vom TÜV Rheinland zertifiziert und stehen Unternehmen, KMUs, Behörden und kirchlichen Einrichtungen regional in Berlin und Brandenburg zur Seite. Wir beraten und unterstützen in allen datenschutzrelevanten Fragen – auf Grundlage der Datenschutz-Grundverordnung (DSGVO), des Bundesdatenschutzgesetzes (BDSG), der Landesdatenschutzgesetze sowie des kirchlichen Datenschutzrechts.
Unsere Dienstleistungen umfassen:
Externe Datenschutzbeauftragte und Beratung
- Benennung eines externen, TÜV-zertifizierten Datenschutzbeauftragten
- Umfassende Beratung zu Datenschutz- und Datensicherheitsfragen
- Durchführung von Bestandsanalysen und Erstellung eines Maßnahmenkatalogs
- Einrichtung eines Datenschutz-Management-Handbuchs und einer elektronischen Datenschutzakte
- Zusammenstellung aller datenschutzrelevanten Informationen des Kunden, inklusive Firmenstruktur und Ansprechpartner
Datenschutz-Dokumentation und Überprüfung
- Prüfung der Internetpräsentation (inkl. Impressum und Datenschutzerklärung)
- Recherche und Sammlung branchenbezogener Datenschutzregelungen und Literaturhinweise
- Überprüfung und Vorarbeiten zur Erstellung von Verzeichnissen der Verarbeitungstätigkeiten gemäß Art. 30 DSGVO
Datenschutz-Organisation und Schulung
- Aufbau und Betrieb einer professionellen Datenschutz-Organisation
- Datenschutzschulung für Beschäftigte (inkl. E-Learning)
- Sensibilisierung der Beschäftigten zu Datenschutzanforderungen und Anwendung geeigneter Maßnahmen
Überwachung und Begutachtung
- Überwachung der Einhaltung der Datenschutzvorschriften bei der Verarbeitung personenbezogener Daten (Art. 39 DSGVO)
- Prüfung der Zulässigkeit der Datenverarbeitung, einschließlich Erhebung, Speicherung, Übermittlung, Einschränkung der Verarbeitung und Löschung
- Beratung und Unterstützung bei Datenschutz-Folgenabschätzungen gemäß Art. 35 DSGVO, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die betroffenen Personen mit sich bringt
- Begutachtung der technischen und organisatorischen Maßnahmen gemäß Art. 32 DSGVO mit schriftlicher Zusammenfassung
Beratung und Unterstützung im Kontakt mit Behörden
- Begleitung bei Kontrollen und Ansprechpartner für die Datenschutzaufsichtsbehörden
- Unterstützung bei Auskunftsersuchen, bei den Informationspflichten gegenüber betroffenen Personen (Art. 13, 14 DSGVO) und bei der Meldung von Datenschutzverletzungen (Art. 33, 34 DSGVO)
- Kontaktaufnahme zu Behörden und Verbänden zur Klärung datenschutzrechtlicher Fragestellungen
Informationsvermittlung und Schulungsmaßnahmen
- Regelmäßige Informationsvermittlung zu Gesetzesänderungen, EU-Richtlinien und relevanter Rechtsprechung
- Durchführung von Informationsveranstaltungen und Trainings zum Datenschutz und zur Datensicherheit
Mit unserer Unterstützung behalten Sie die datenschutzrechtlichen Anforderungen im Blick und organisieren Ihre Datenverarbeitung sicher und rechtskonform. Unsere zertifizierten Datenschutzexperten beraten praxisnah und zielgerichtet – abgestimmt auf die individuellen Bedürfnisse Ihres Unternehmens. Die Verantwortung für die Einhaltung des Datenschutzes bleibt beim Unternehmen; wir beraten, schulen und überwachen.
Ihre Ansprechpartner
Ihre Datenschutzbeauftragten.
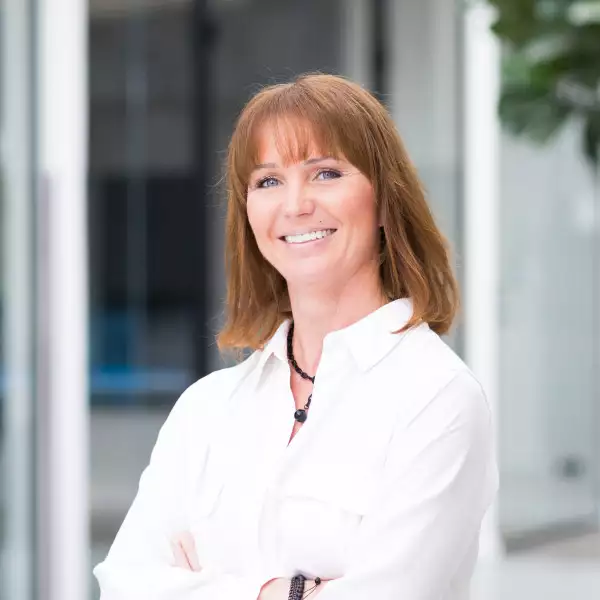 Kathrin Maiwald Behördliche Datenschutzbeauftragte (TÜV) & Datenschutzauditorin (TÜV)
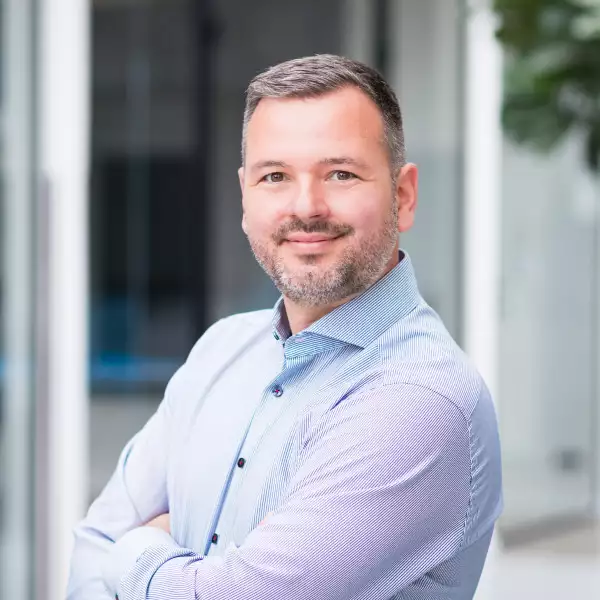 Michael Rudolph Datenschutzbeauftragter (TÜV)
Recht & Pflicht
Unter welchen Bedingungen ist ein Datenschutzbeauftragter im Unternehmen erforderlich?
Die Benennung eines Datenschutzbeauftragten (DSB) ist für viele Unternehmen und Organisationen gesetzlich vorgeschrieben. Maßgeblich sind Art. 37 der Datenschutz-Grundverordnung (DSGVO) und in Deutschland ergänzend § 38 des Bundesdatenschutzgesetzes (BDSG). Der folgende Abschnitt zeigt, wer verpflichtet ist, welche Rolle die Beschäftigtenzahl spielt und was bei einer unterlassenen Benennung droht.
Welche Unternehmen sind zur Benennung eines Datenschutzbeauftragten verpflichtet?
Ob ein Datenschutzbeauftragter benannt werden muss, hängt vor allem von Art und Umfang der Datenverarbeitung ab; die Unternehmensgröße allein ist nicht ausschlaggebend. Die Pflicht trifft Verantwortliche ebenso wie Auftragsverarbeiter. Der Datenschutzbeauftragte berät das Unternehmen und überwacht die Einhaltung des Datenschutzes; verantwortlich für die Einhaltung bleibt die Unternehmensleitung. Ein Datenschutzbeauftragter ist zu benennen, wenn mindestens eine der folgenden Voraussetzungen erfüllt ist:
Umfangreiche regelmäßige und systematische Überwachung als Kerntätigkeit. Besteht die Kerntätigkeit eines Unternehmens in Verarbeitungen, die eine umfangreiche regelmäßige und systematische Überwachung von Personen erfordern, ist ein Datenschutzbeauftragter Pflicht (Art. 37 Abs. 1 lit. b DSGVO). Beispiele sind Anbieter von Standort- oder Verhaltens-Tracking, Betreiber großflächiger Videoüberwachung oder Unternehmen, deren Geschäftsmodell auf der Auswertung des Nutzerverhaltens beruht. Übliche Reichweitenmessung auf der eigenen Website oder einzelne Kameras im Betrieb lösen die Pflicht für sich genommen in der Regel nicht aus.
Umfangreiche Verarbeitung besonderer Datenkategorien als Kerntätigkeit. Besteht die Kerntätigkeit in der umfangreichen Verarbeitung besonderer Kategorien personenbezogener Daten nach Art. 9 DSGVO – etwa Gesundheitsdaten, Daten zu ethnischer Herkunft, religiöser oder politischer Überzeugung oder biometrische Daten – oder von Daten über strafrechtliche Verurteilungen und Straftaten nach Art. 10 DSGVO, ist ebenfalls ein Datenschutzbeauftragter zu benennen (Art. 37 Abs. 1 lit. c DSGVO). Typische Fälle sind Krankenhäuser, Labore oder größere Gesundheitseinrichtungen. Dass ein Betrieb im üblichen Rahmen Gesundheitsdaten seiner Beschäftigten verarbeitet, genügt dafür allein nicht.
Mindestens 20 Personen in der automatisierten Verarbeitung. Nach § 38 Abs. 1 Satz 1 BDSG ist ein Datenschutzbeauftragter zu benennen, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind – zum Beispiel in Personalwesen, Kundenbetreuung oder Marketing.
Unabhängig von der Personenzahl. Ohne Rücksicht auf die Zahl der Beschäftigten besteht die Pflicht, wenn Verarbeitungen vorgenommen werden, die einer Datenschutz-Folgenabschätzung nach Art. 35 DSGVO unterliegen, oder wenn personenbezogene Daten geschäftsmäßig zum Zweck der Übermittlung, der anonymisierten Übermittlung oder für Zwecke der Markt- oder Meinungsforschung verarbeitet werden (§ 38 Abs. 1 Satz 2 BDSG). Das betrifft etwa Auskunfteien, Adresshändler und Marktforschungsinstitute.
Dienstleister und datenintensive Branchen. Eine eigene Branchenregel gibt es nicht. Unternehmen im Gesundheitswesen, in Finanzdienstleistungen oder in der IT sowie Dienstleister wie Lohnbüros und IT-Dienstleister erfüllen die genannten Voraussetzungen aber besonders häufig – auch als Auftragsverarbeiter für andere Organisationen.
Behörden und kirchliche Einrichtungen. Behörden und öffentliche Stellen müssen stets einen Datenschutzbeauftragten benennen (Art. 37 Abs. 1 lit. a DSGVO); für Landes- und Kommunalbehörden gelten ergänzend die Landesdatenschutzgesetze. Für kirchliche Einrichtungen gilt das Datenschutzrecht der jeweiligen Kirche (KDG bzw. DSG-EKD) mit eigenen Voraussetzungen und Schwellenwerten.
Ab welcher Beschäftigtenzahl besteht die Pflicht zum Datenschutzbeauftragten?
Die DSGVO nennt keine Beschäftigtenzahl, sondern knüpft an die Art der Datenverarbeitung an. Das BDSG ergänzt diese Regelung: Ein Datenschutzbeauftragter ist zu benennen, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Gezählt wird nach Köpfen: Neben Vollzeitkräften zählen auch Teilzeitkräfte, Auszubildende, Praktikanten und in den Betrieb eingebundene freie Mitarbeitende, wenn sie regelmäßig mit personenbezogenen Daten arbeiten. Unternehmen sollten die Zahl regelmäßig prüfen. Ist die Schwelle erreicht, muss ein Datenschutzbeauftragter benannt werden – intern oder extern. Unterhalb der Schwelle kann die Pflicht trotzdem bestehen, wenn eine der oben genannten Voraussetzungen erfüllt ist.
Wann und warum brauchen Unternehmen mehrere Datenschutzbeauftragte?
Das Gesetz geht von einem Datenschutzbeauftragten je Unternehmen oder Behörde aus: Er soll als unabhängige Instanz und zentrale Ansprechperson für Datenschutzthemen wirken. Werden die Aufgaben für eine Person zu umfangreich, können weitere fachkundige Beschäftigte den Datenschutzbeauftragten unterstützen. Sinnvoll ist außerdem eine Stellvertretung für Abwesenheitszeiten. Für Unternehmen ist sie gesetzlich nicht vorgeschrieben, aber empfehlenswert; für öffentliche Stellen kann das Landesrecht eine Stellvertretung vorschreiben. Eine Unternehmensgruppe darf einen gemeinsamen Datenschutzbeauftragten benennen, sofern er von jeder Niederlassung aus leicht erreichbar ist; auch mehrere Behörden können einen gemeinsamen Datenschutzbeauftragten haben.
Ab welchem Zeitpunkt ist ein Datenschutzbeauftragter erforderlich?
Bis zum 25. November 2019 lag die Schwelle bei zehn Personen. Um kleine und mittlere Unternehmen sowie Vereine von Bürokratie zu entlasten, hat der Gesetzgeber sie angehoben. Seit dem 26. November 2019 gilt: Ein Datenschutzbeauftragter ist zu benennen, sobald in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Auch Praktikanten, Teilzeitkräfte und eingebundene freie Mitarbeitende werden mitgezählt.
Was droht bei Nichtbenennung des Datenschutzbeauftragten?
Wer trotz gesetzlicher Pflicht keinen Datenschutzbeauftragten benennt, verstößt gegen das Datenschutzrecht. Die DSGVO sieht dafür Bußgelder von bis zu 10 Millionen Euro oder – bei Unternehmen – bis zu 2 % des weltweit erzielten Vorjahresumsatzes vor, je nachdem, welcher Betrag höher ist (Art. 83 Abs. 4 DSGVO). Die Höhe im Einzelfall hängt unter anderem von Art, Schwere und Dauer des Verstoßes, vom Verschulden und von der Zusammenarbeit mit der Aufsichtsbehörde ab. Hinzu kommen mögliche Imageschäden und ein Vertrauensverlust bei Kundinnen und Kunden.
Fazit: Frühzeitig handeln und rechtliche Anforderungen umsetzen
Unternehmen sollten regelmäßig prüfen, ob sie nach DSGVO und BDSG einen Datenschutzbeauftragten benötigen. Bei Unsicherheiten empfiehlt sich eine Beratung, um Verstöße und deren Folgen zu vermeiden. Ein Datenschutzbeauftragter unterstützt das Unternehmen dabei, die gesetzlichen Anforderungen einzuhalten, und trägt zu Vertrauen und Sicherheit in der Datenverarbeitung bei.
Ihr Partner für Datenschutz
Kontaktieren Sie uns.
Ob externer Datenschutzbeauftragter, Beratung oder Schulung – wir stehen Ihnen mit TÜV-zertifizierter Expertise regional in Berlin und Brandenburg zur Seite.